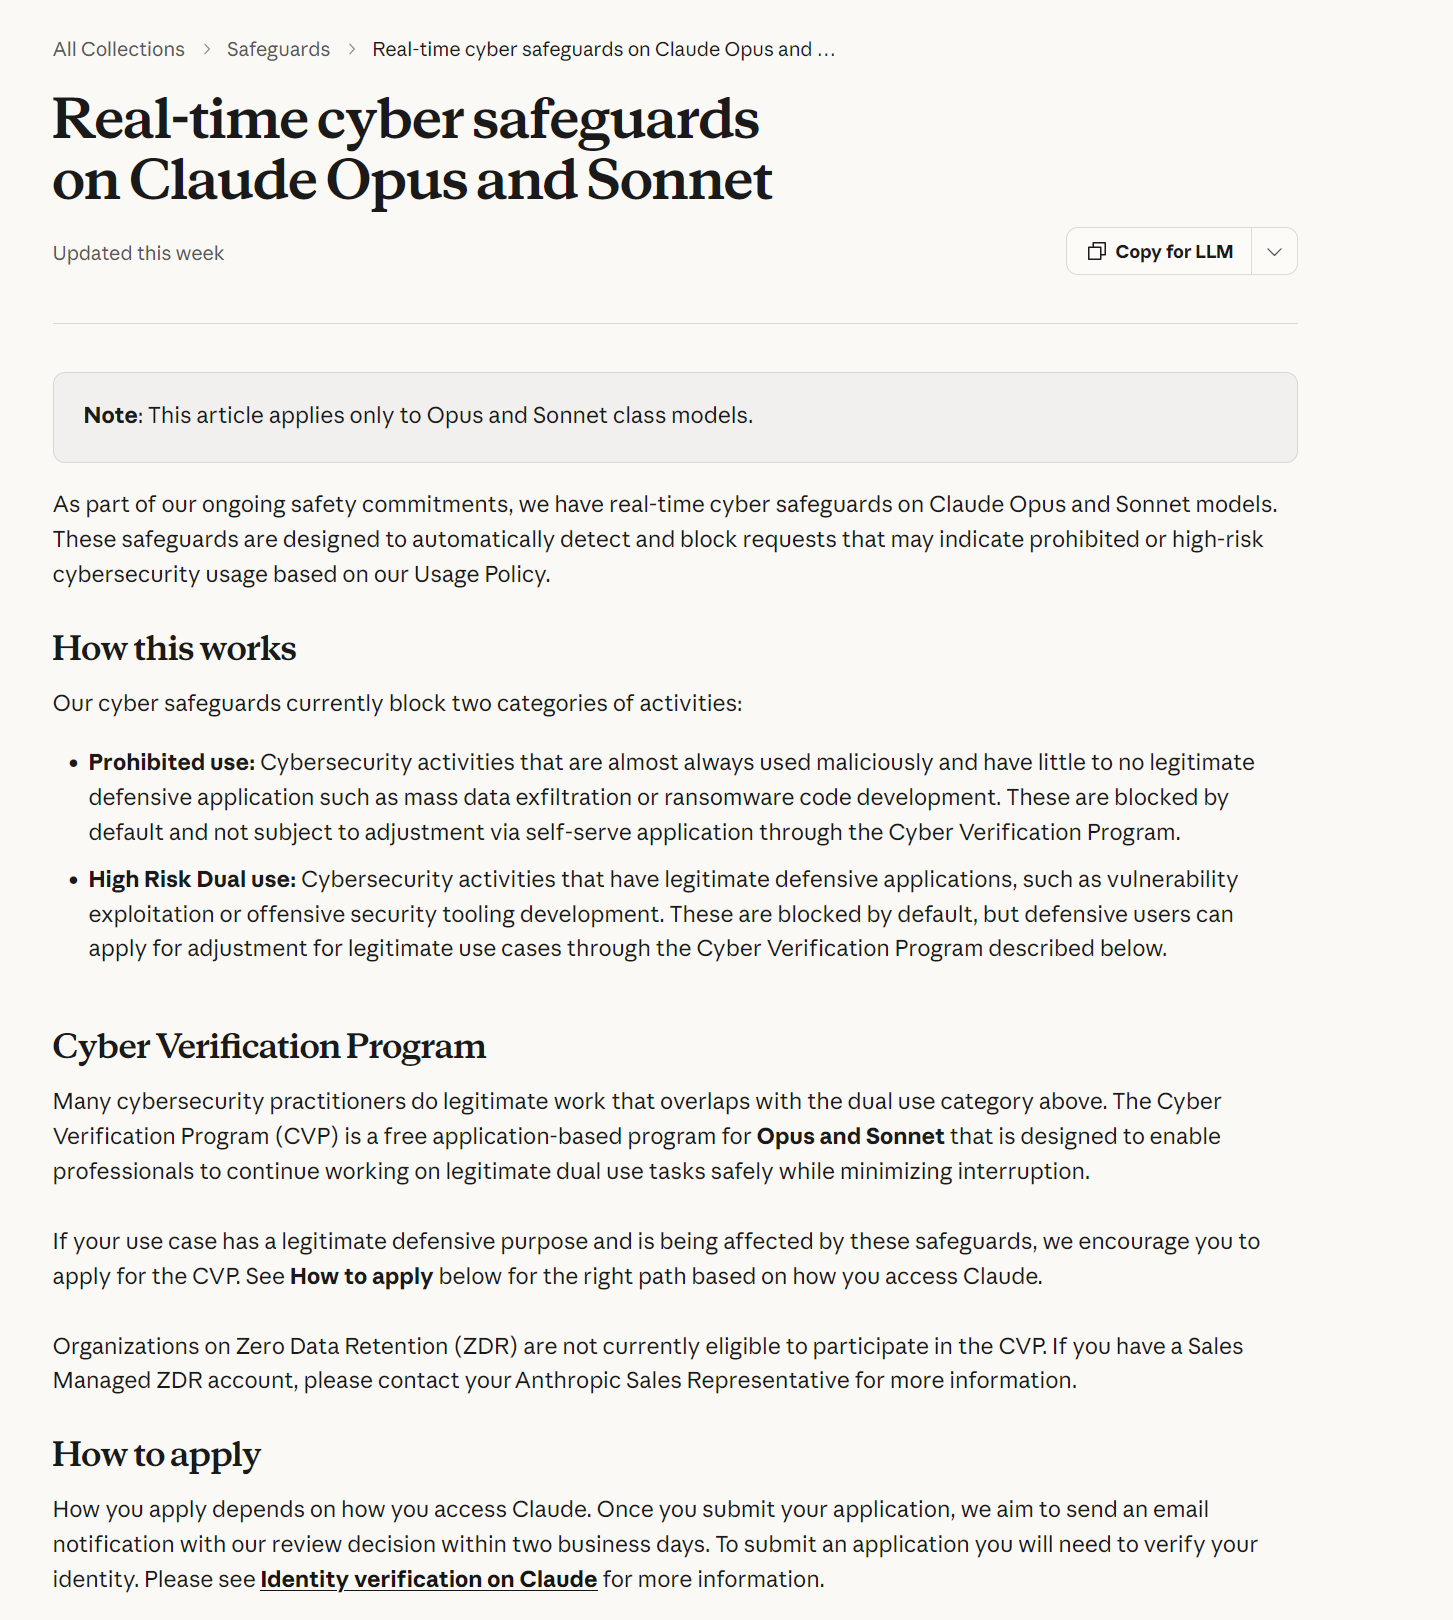
Claude Cyber Verification Program 신청 절차

Claude Cyber Verification Program 신청 절차

신청 절차가 복잡하지 않았고 금방 승인해줘서 기분 굿 개인 작업 중 자꾸 보안 가드레일에 걸리길래 짜증나서 신청해봄 신청 과정 우선 claude cyber safeguards 페이지에 접근해서 스크롤을 내리다보면 Verification Portal 버튼이 있음 이걸 클릭하면 된다. Claude Cyber Verification Program 옆에 적용 버튼을 눌러 신청하자 1단계는 단순하게 계정 유형(Claude Console or Claude.ai)을 선택하는 항목이였고, 2단계는 여권 + 카메라 인증 시작하면 QR코드를 보여주는데 스마트폰 카메라앱으로 스캔 후 절차대로 진행하면 된다. …
2026년 9월 4일 · 1 분

OSCP 통합 치트시트

PEN-200 강의 노트와 실전 메모를 통합한 OSCP 준비용 명령어·체크리스트 레퍼런스.

2026년 8월 28일 · 43 분

SMTP 점검 방법론

SMTP 개요 SMTP는 이메일 송수신에 사용되는 프로토콜로 메일서버 외부와 통신을 담당합니다. 주요 보안 위험으로는 다음과 같은 것들이 있습니다. VRFY, EXPN 명령어를 통한 이메일 리스트 열거 인증이 없거나 오픈 릴레이가 활성화 되어 있을 경우, 스팸메일 발송을 위한 경유지로 활용 위와 같은 위험 요소가 존재하지만 그 중에서도 외부자가 내부 사용자에게 메일을 전송할 수 있는가? 를 확인하는게 가장 중요하다고 생각합니다. 기본 점검 방법 접근 가능한 SMTP 서버를 확인했다면 EHLO 명령어를 통해 서버에서 지원하는 명령어를 확인해야 합니다. …

2025년 9월 16일 · 2 분
[CVE-2023-29827] ejs

[CVE-2023-29827] ejs

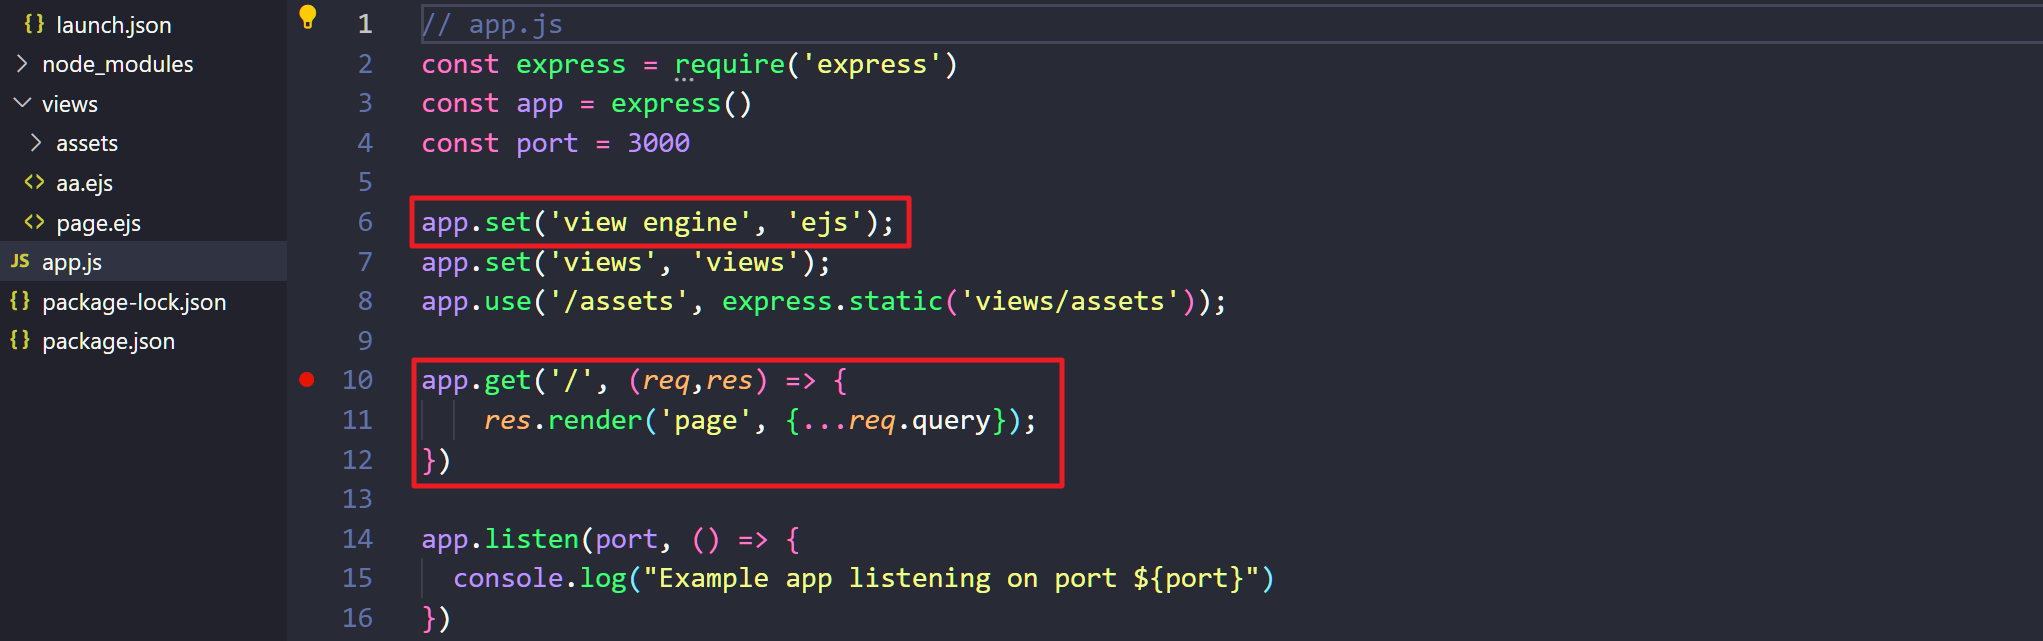
취약점 개요 ejs 템플릿 엔진에서 발생하는 취약점으로, 입력 값 검증 로직이 누락되어 사용자가 템플릿 주입을 통해 RCE를 실행할 수 있다. 영향 SSTI, RCE 취약 버전 ejs v3.1.10 이전 버전(최신 릴리즈) 환경 구성 express v4.21.2 ejs v3.1.9 취약점 분석 app.js 파일을 살펴보면, express의 ejs 템플릿 엔진을 사용하여 page.ejs를 렌더링하고, GET 메서드로 전송된 값을 req.query 매개변수를 통해, ejs 템플릿에 넘겨주고 있다. ejs.js를 확인해보면 442번째 줄에서 렌더링된 값을 저장하고 있으며, 457번째 줄에서 req.query 매개변수로 넘겨받은 값을 data에 저장하고 있다. …

2025년 5월 30일 · 2 분
[LINE CTF 2024]jalyboy-jalygirl

[LINE CTF 2024]jalyboy-jalygirl

문제 jalyboy-baby와 비슷하지만 “Do you like Java?” 이 내용이 힌트였음 풀이 코드를 분석해보니 jalyboy-baby와 동일하나 알고리즘이 ES256으로 변경되고. 시그니처 검증 로직이 추가됨 구글링 하던 중 Java 취약점 중 하나인 CVE-2022-21449 취약점을 발견함 내용으로는 ES256이 사용하는 타원곡선기반 서명을 변조 가능한 취약점이였음 사진에 보이는 것처럼 CVE-2022-21449 취약점은 시그니처에 MAYCAQACAQA=를 넣었더니 토큰이 검증됨 자세한 내용은 까먹었음 ㅎ..ㅎ;;; 마찬가지로 시그니처 값을 동일하게 MAYCAQACAQA=로 삽입했더니 검증 로직이 통과됨 아니 이게 진짜 되네?? …

2025년 2월 19일 · 1 분
[LINE CTF 2024]jalyboy-baby

[LINE CTF 2024]jalyboy-baby

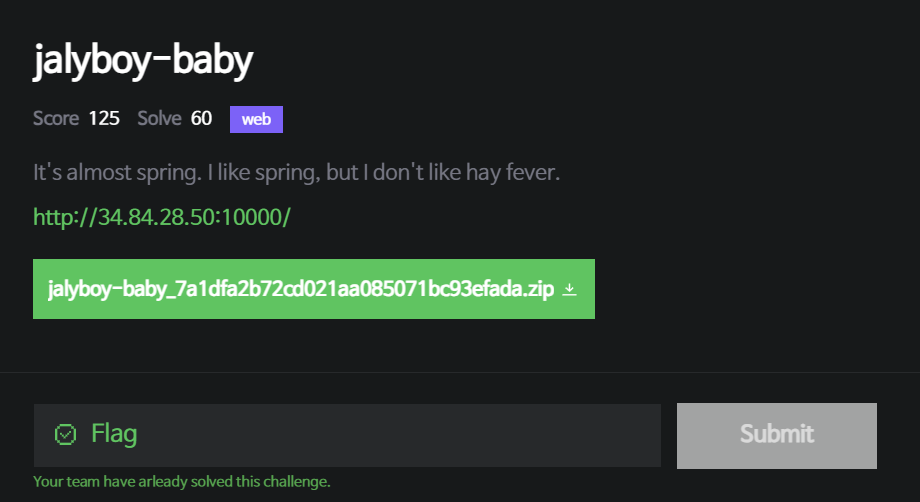
문제 풀이 페이지 접속 시 두 개의 버튼이 나오고, “login as guest’ 버튼을 클릭하면 JWT 토큰이 발급됨 소스 코드 분석 결과, 토큰의 시그니처 값은 확인할 수 없었음 얻을 수 있는 정보는 HS256 알고리즘 사용, 시그니처 검증 로직이 존재하지 않으며, sub = ADMIN일 경우 flag 획득 가능 분석한 내용을 토대로, 토큰의 시그니처 값을 지워봄 결과적으로 토큰 시그니처가 없어도 “Hi guest!” 문구 출력됨 …

2025년 2월 19일 · 1 분

pwndbg 설치 및 명령어

종종 사용하던 gdb peda가 오래되서 그런지 wsl ubuntu에서 동작하지 않았다. peda에 대한 대체제를 찾던 중 pwngdb를 발견하고 설치해봤더니 너무 편해서 설치 방법과 명령어를 기록해둔다. pwngdb 설치 cd ~/ git clone https://github.com/scwuaptx/Pwngdb.git cp ~/Pwngdb/.gdbinit ~/ pwngdb 명령어 https://haerinn.tistory.com/59#1.1.4.%20%EB%B8%8C%EB%A0%88%EC%9D%B4%ED%81%AC%20%ED%8F%AC%EC%9D%B8%ED%8A%B8 [[Pwnable] pwndbg 주요 사용법 GDB GDB(GNU debugger)는 GNU 소프트웨어 시스템을 위한 표준 debugger이다. 실행 방법 gdb [프로그램명] 종료 방법 q (quit_ Ctrl + d 소스 보기 ( gdb 실행 시 소스 폴더에서 구동해야 가능함. ) l : main 함수를 기 …

2025년 2월 18일 · 1 분
[NiteCTF 2024]flight risk

[NiteCTF 2024]flight risk

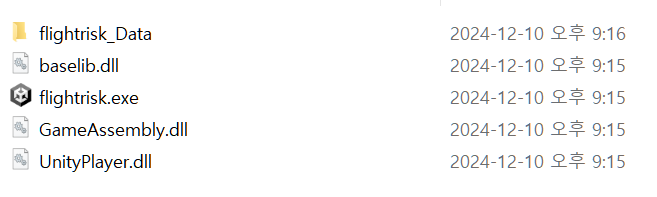
문제 리버싱 문제로 유니티로 만든 게임 파일을 제공해주었고, 게임 내에서 비행기를 몰고 맵 끝까지 도달하면 플래그를 획득하는 방식 풀이 문제 파일은 요렇게 생겼고 유니티 리버싱에 필요한 Assembly-CSharp.dll 파일은 제공되지 않았음 피지컬에 자신이 있어서 맵 끝까지 가보려고 했지만, 일정 시간이 경과하면 유도 미사일이 비행기를 격추시켜 게임 파일 변조 없이 끝까지 가는건 불가능했다 ㅎ…ㅎ;; 유니티 리버싱은 처음이라 검색해보던 중 Il2CppDumper라는 툴을 이용하면 게임 오브젝트들을 제어하는데 이용되는 Assembly-CSharp.dll 파일을 추출가능하다는 정보를 얻었다. …

2025년 1월 13일 · 1 분
[CVE-2024-4577] PHP-CGI

[CVE-2024-4577] PHP-CGI

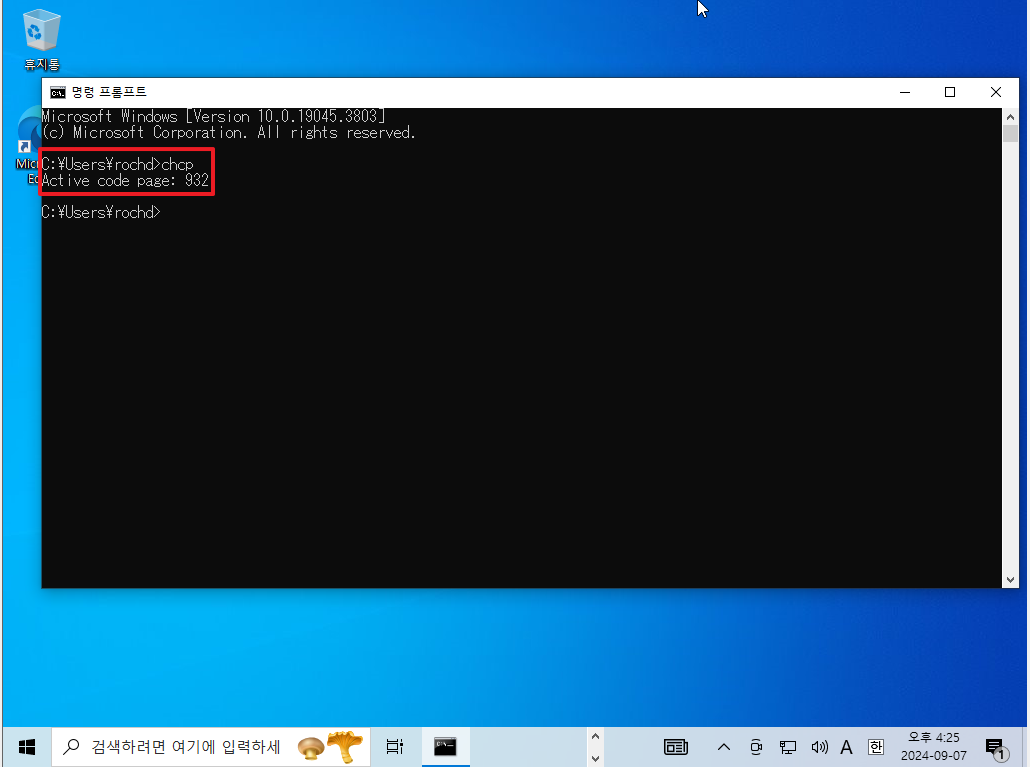
개요 CVE-2024-4577 취약점은 Windows에서 PHP-CGI를 사용할 때, Best-Fit 기능이 특정 로케일(일본어, 중국어[간체, 번체])에서 Soft Hypen(0xAD)을 Hypen(0x2D)로 변환한다. 만약 서버에서 PHP-CGI 모드가 실행되거나 PHP 실행 바이너리가 노출되었을 경우(기본 XAMPP 구성) 공격자는 이 취약점을 통해 원격 코드 실행(RCE)이 가능하다. 등급 9.8 (CRITICAL) 취약 버전 PHP 8.3 < 8.3.8 PHP 8.2 < 8.2.20 PHP 8.1 < 8.1.29 PHP 5, 7, 8(지원 종료) 환경 구성 Windows 10 (일본어, 중국어[번체, 간체] 로케일) XAMPP 8.2.12 (PHP 8.2.12) …

2024년 7월 3일 · 1 분
[CVE-2024-4367] pdf.js

[CVE-2024-4367] pdf.js

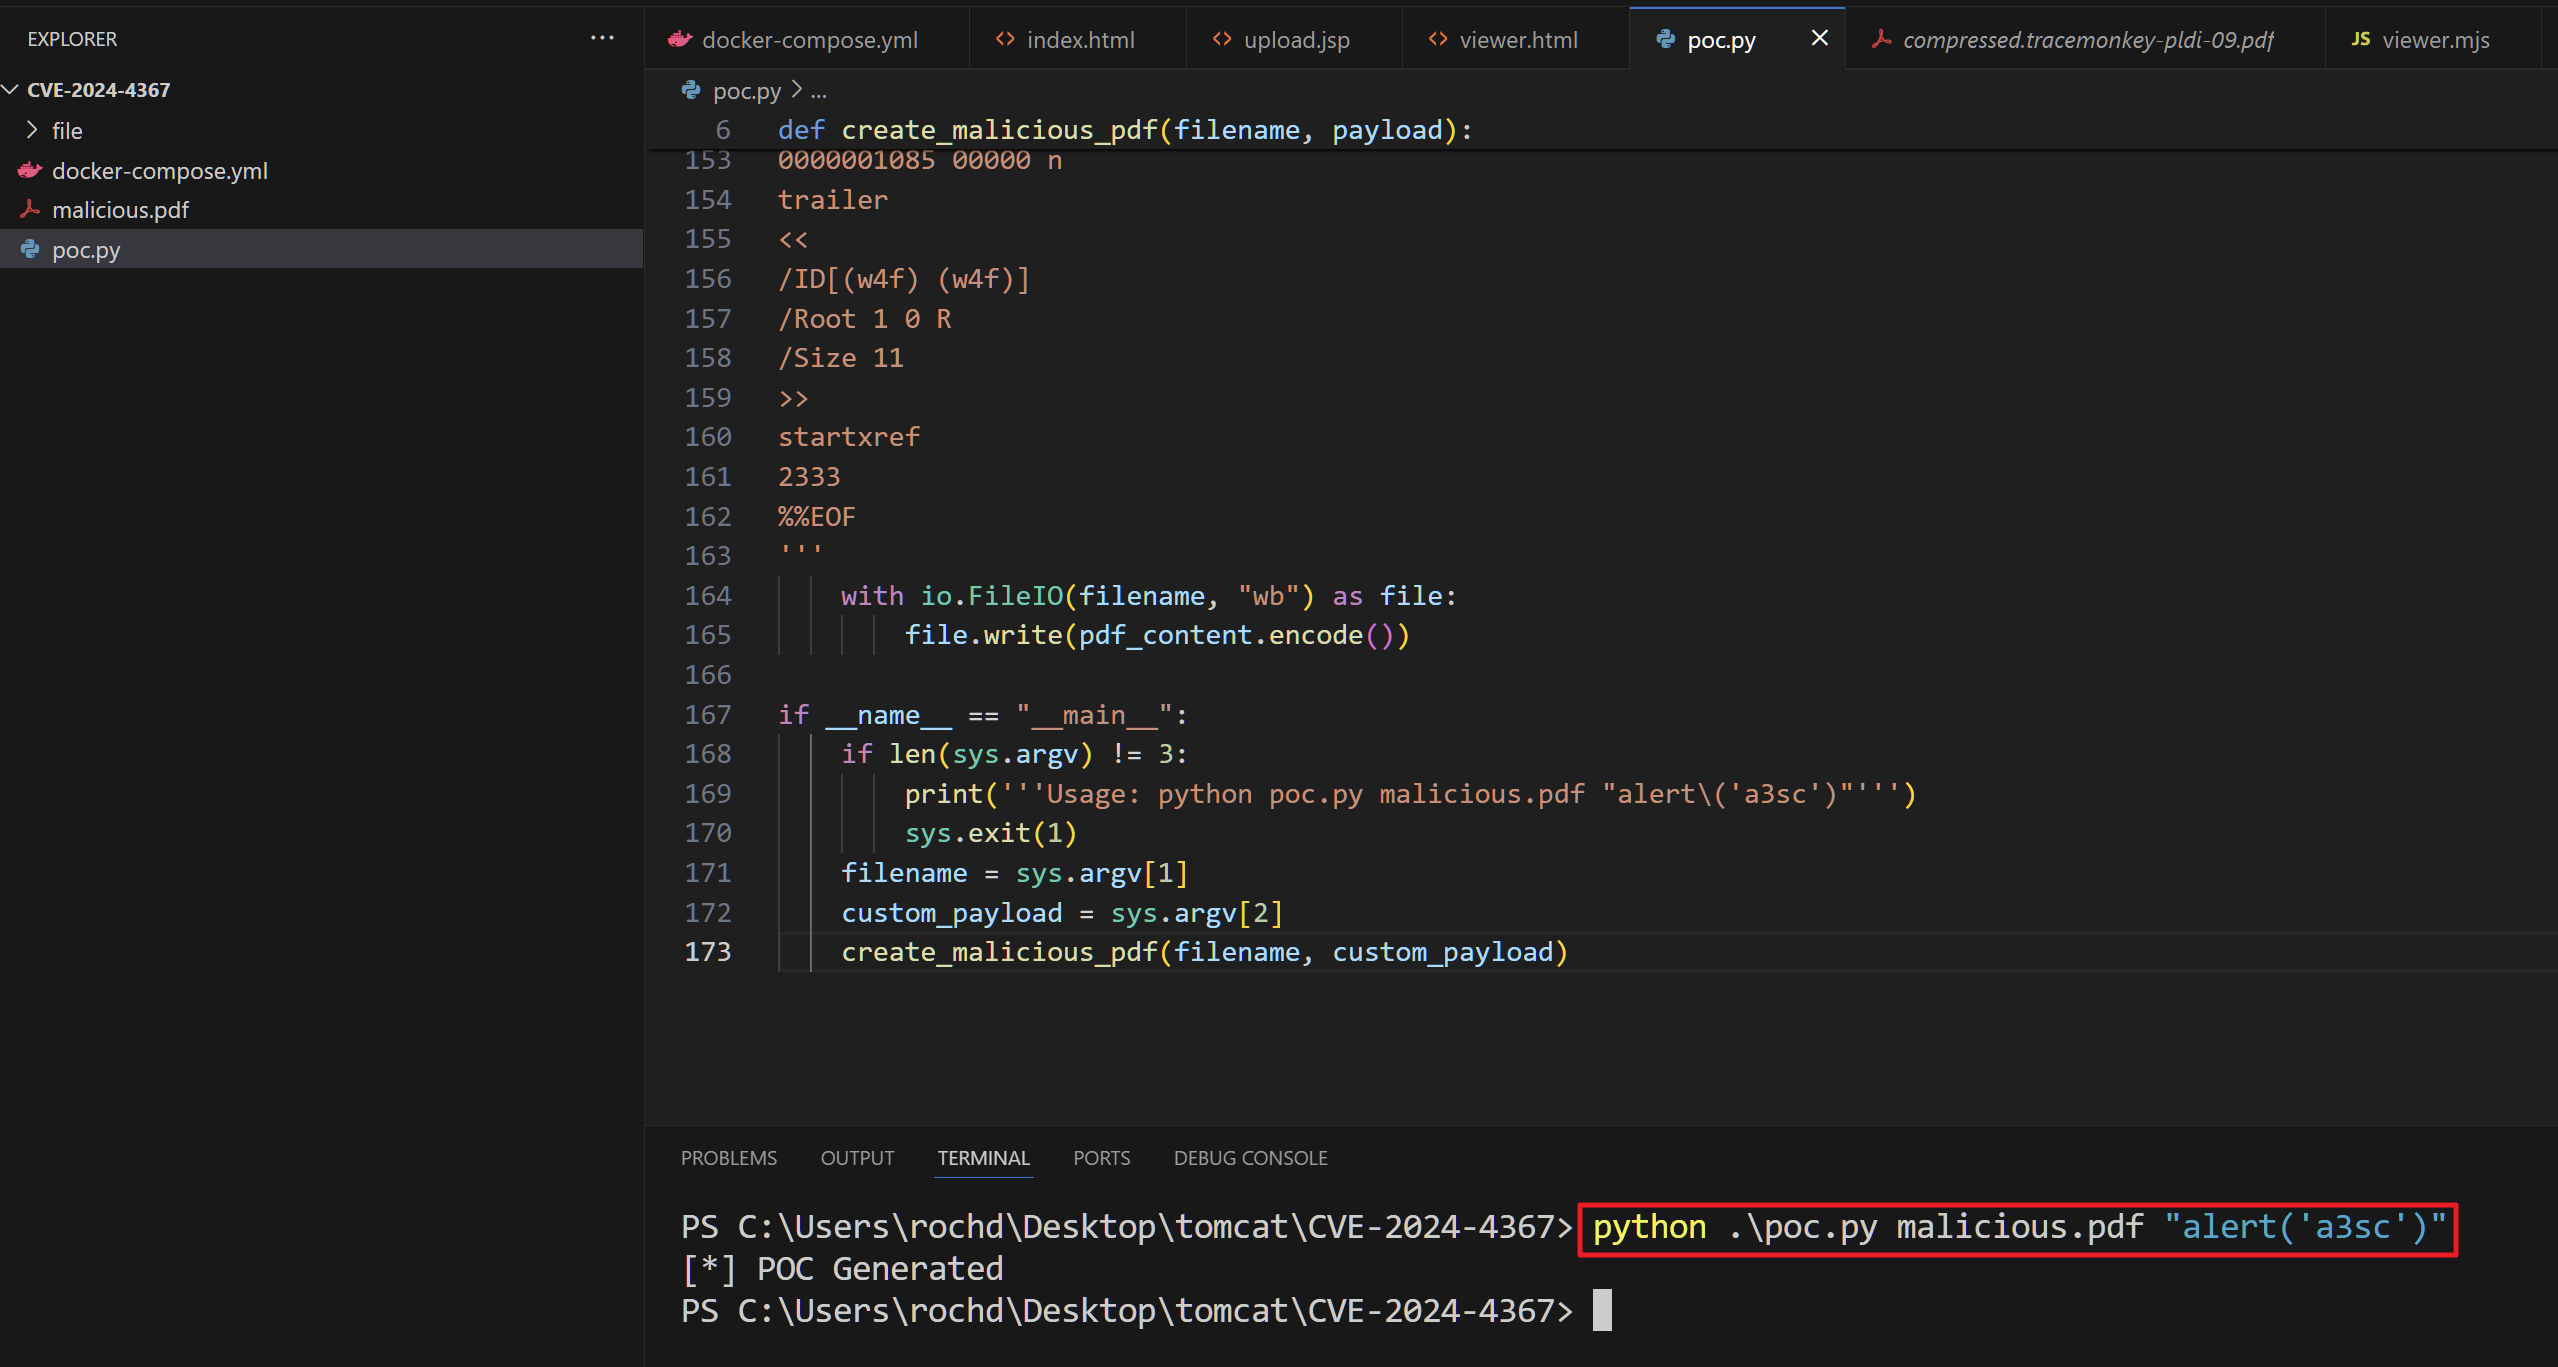
개요 CVE-2024-4367 취약점은 널리 사용되고있는 PDF뷰어 중 하나인 pdf.js에서 발생하는 취약점이다. 해당 취약점은 PDF의 글꼴을 표현하고 관리하는 “FontMatrix” 속성의 유형 검사가 누락되어 임의의 자바스크립트 실행(XSS)이 가능하다. 등급 N/A 취약 버전 pdf.js 4.2.67 이전 버전 환경 구성 Tomcat 9.0.89 pdf.js 4.1.392 실습 POC코드를 이용해 공격에 사용할 PDF 생성 사전에 만들어둔 도커 컨테이너로 Tomcat 실행 PDF 업로드 후 [Upload File] 시도 PDF 파일 업로드에 성공하면 PDF 파일이 저장된 로컬 주소로 접근하고 최종적으로 XSS가 실행된다. …

2024년 5월 26일 · 1 분