
케이쉴드주니어9기 우리 조 프로젝트 발표
ㅎㅎ 다들 너무 열심히 참여해주시고 의견 교환도 활발해서 넘 좋았씁니다!! 굿굿
ㅎㅎ 다들 너무 열심히 참여해주시고 의견 교환도 활발해서 넘 좋았씁니다!! 굿굿
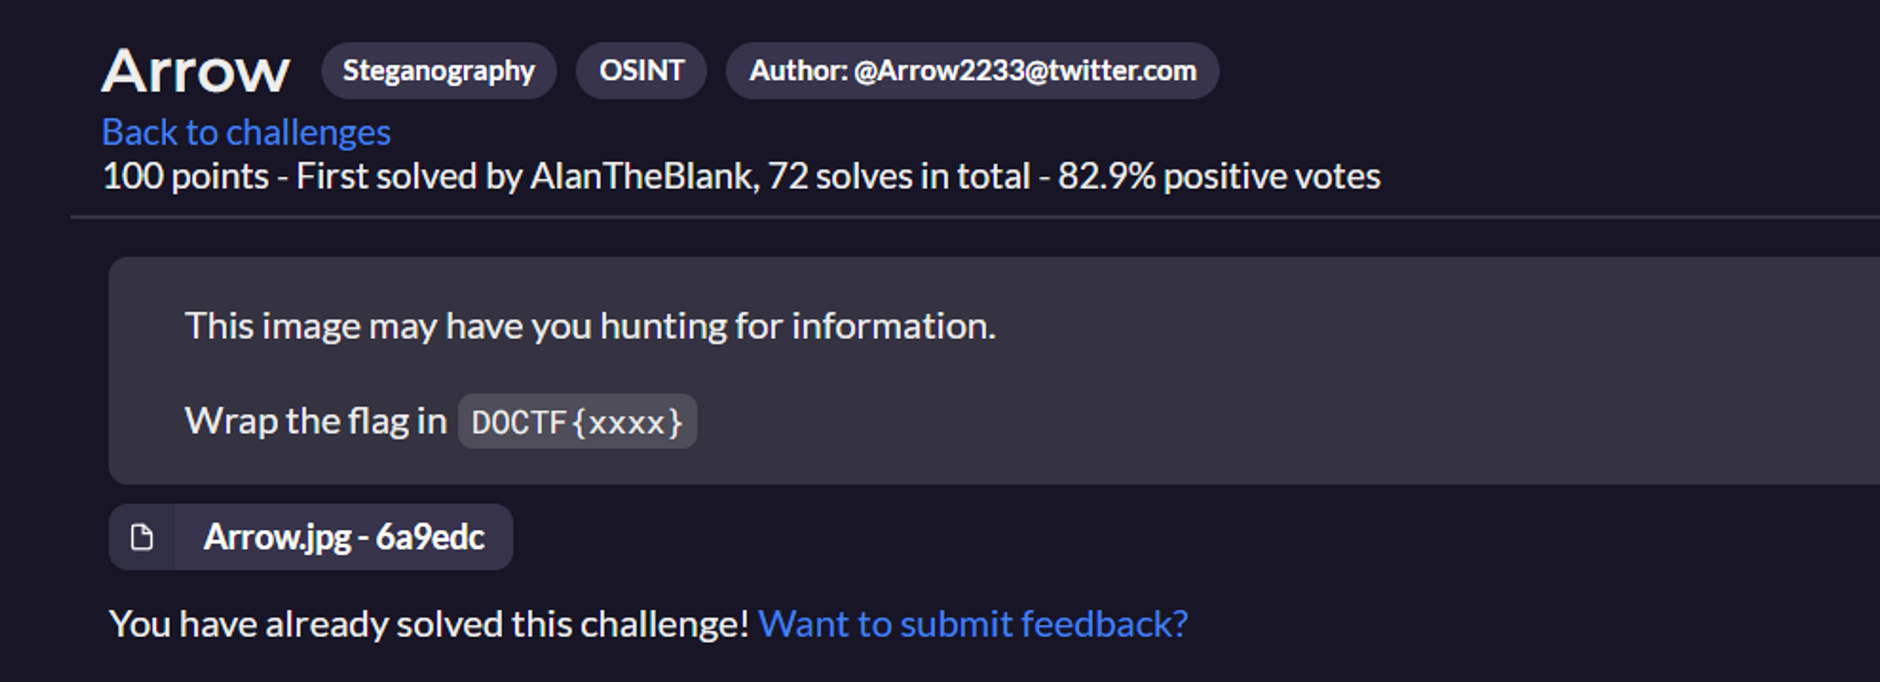
문제 풀이 파일을 exiftool로 확인해본 결과 Certificate 부분에 문제를 풀라고 적혀있음 이제 뒤에 적혀있는 문자열 sdvvrug : qrmlq를 풀어야 함 steghide 명령어로 passphase에 nojin을 입력하여 숨겨진 파일을 추출해야 함 힌트에 포함된 닉네임+태그로 디코 친추를 보냄 오디오 파일을 실행시켜보면 키패드 445599를 누를 때의 소리가 나옴 …
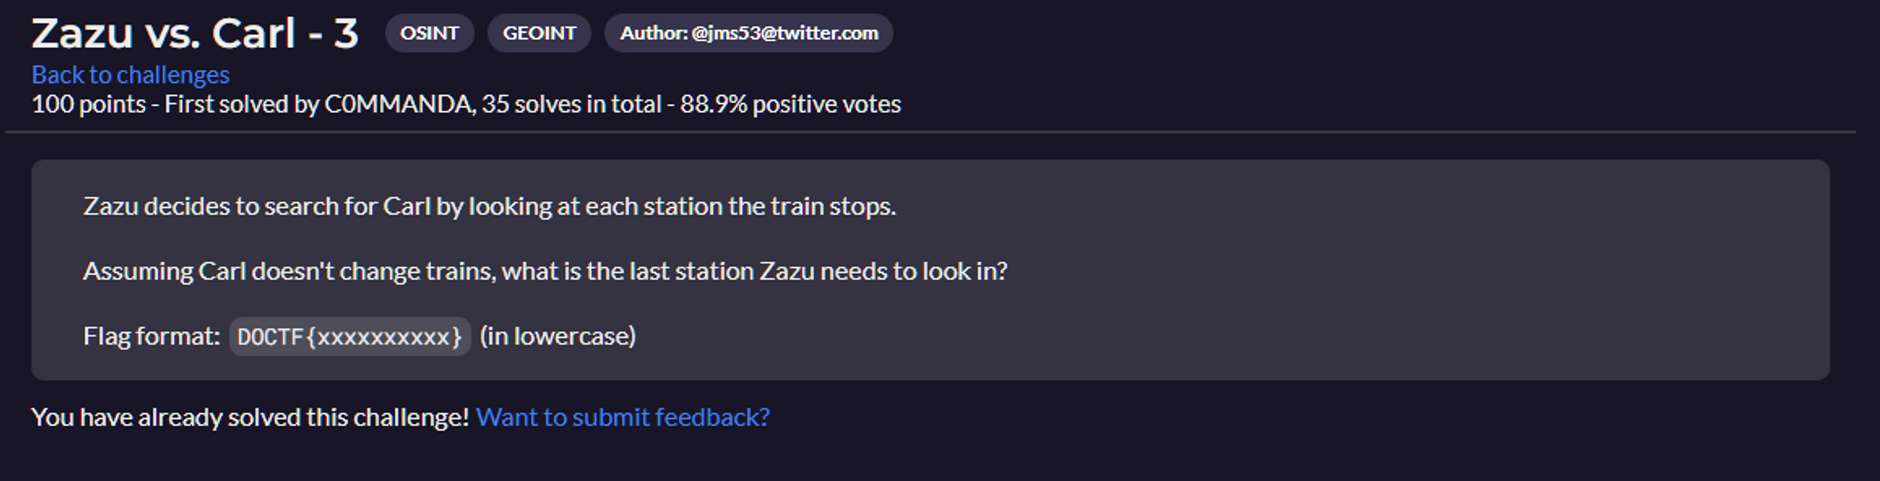
문제 풀이 flag DOCTF{zweisimmen}
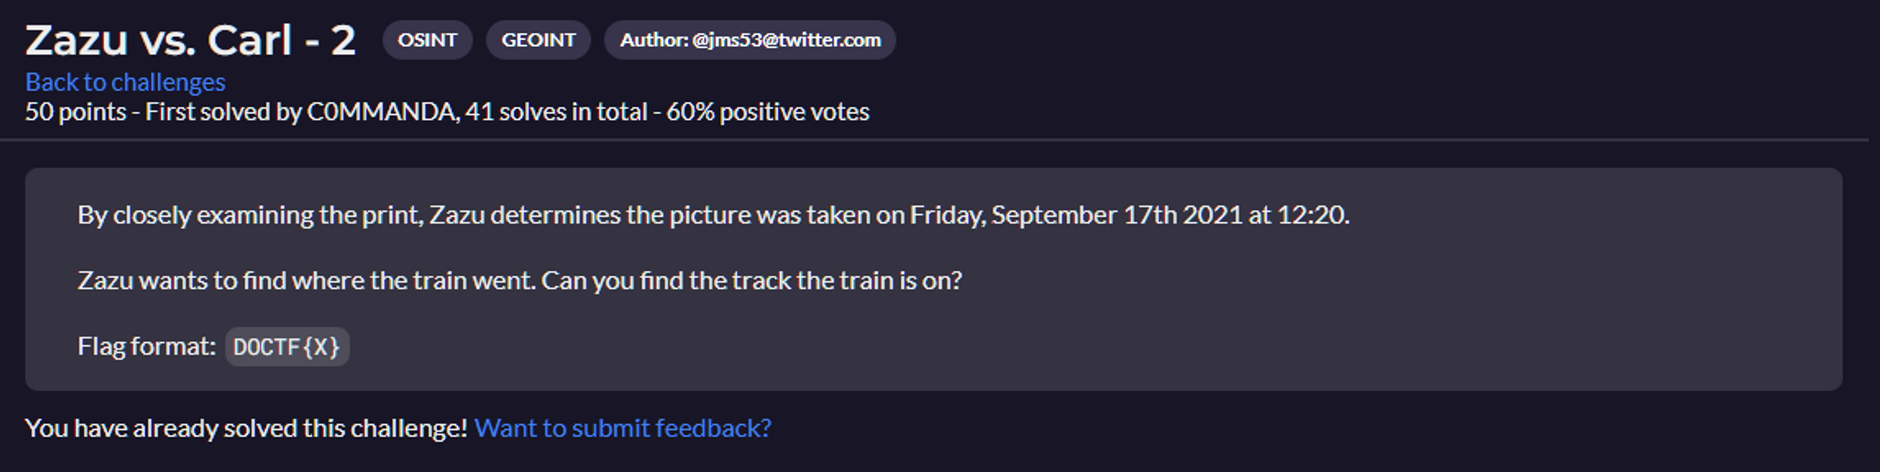
문제 풀이 풀이 DOCTF{5}
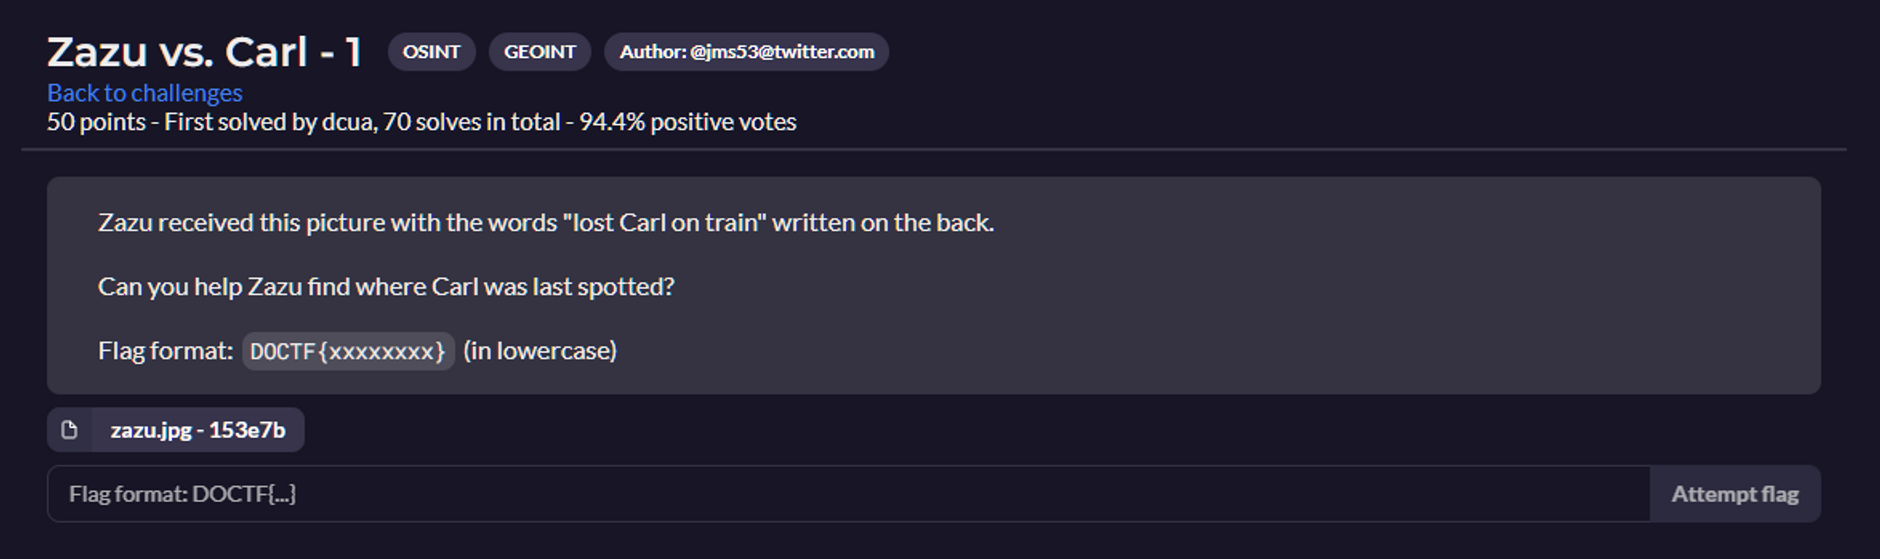
문제 플래그 포맷은 소문자로 8글자 풀이 flag DOCTF{montreux}
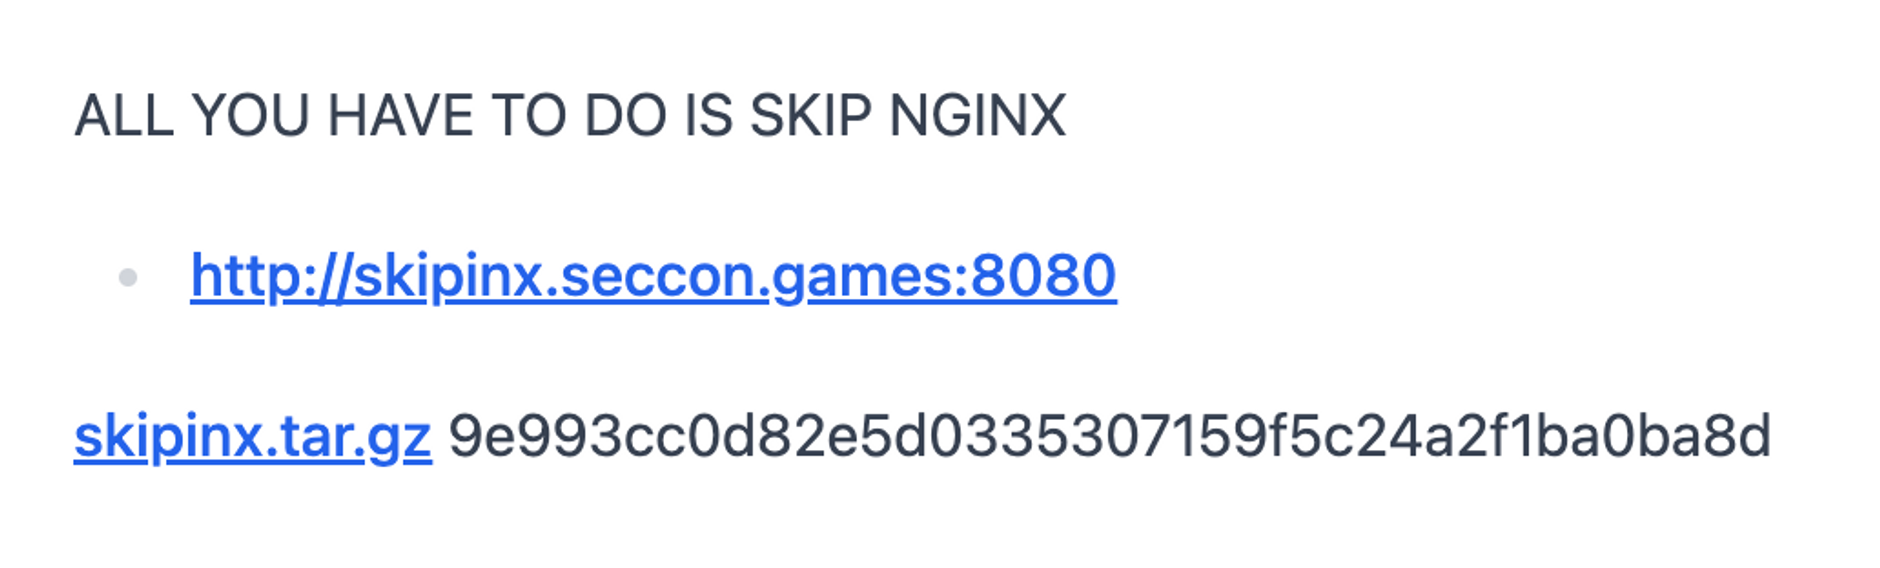
문제 풀이 첨부된 파일의 코드를 보면 사이트에 접속할 때 URL 쿼리에 &proxy=nginx문자열이 추가됨 req.query.proxy.include(”nginx”)`가 False가 되면 Flag값을 얻을 수 있음 express는 qs를 default query parser로 사용함 parameterLimit은 쿼리 매개변수의 최대 개수를 지정하며 기본값은 1000 따라서, 쿼리 매개변수가 1000개가 넘는 요청을 보내면 proxy=nginx는 무시된다. flag SECCON{sometimes_deFault_options_are_useful_to_bypa55} 확실히 SECCON이 메이저급 대회라고 느낀게 다른 CTF들보다 문제 수준이 월등히 높았음 어렵긴 하지만 진짜 독창적인 문제가 많이 출제되는 것 같고 다른 참가자들의 write up을 보면서 감탄했음 …
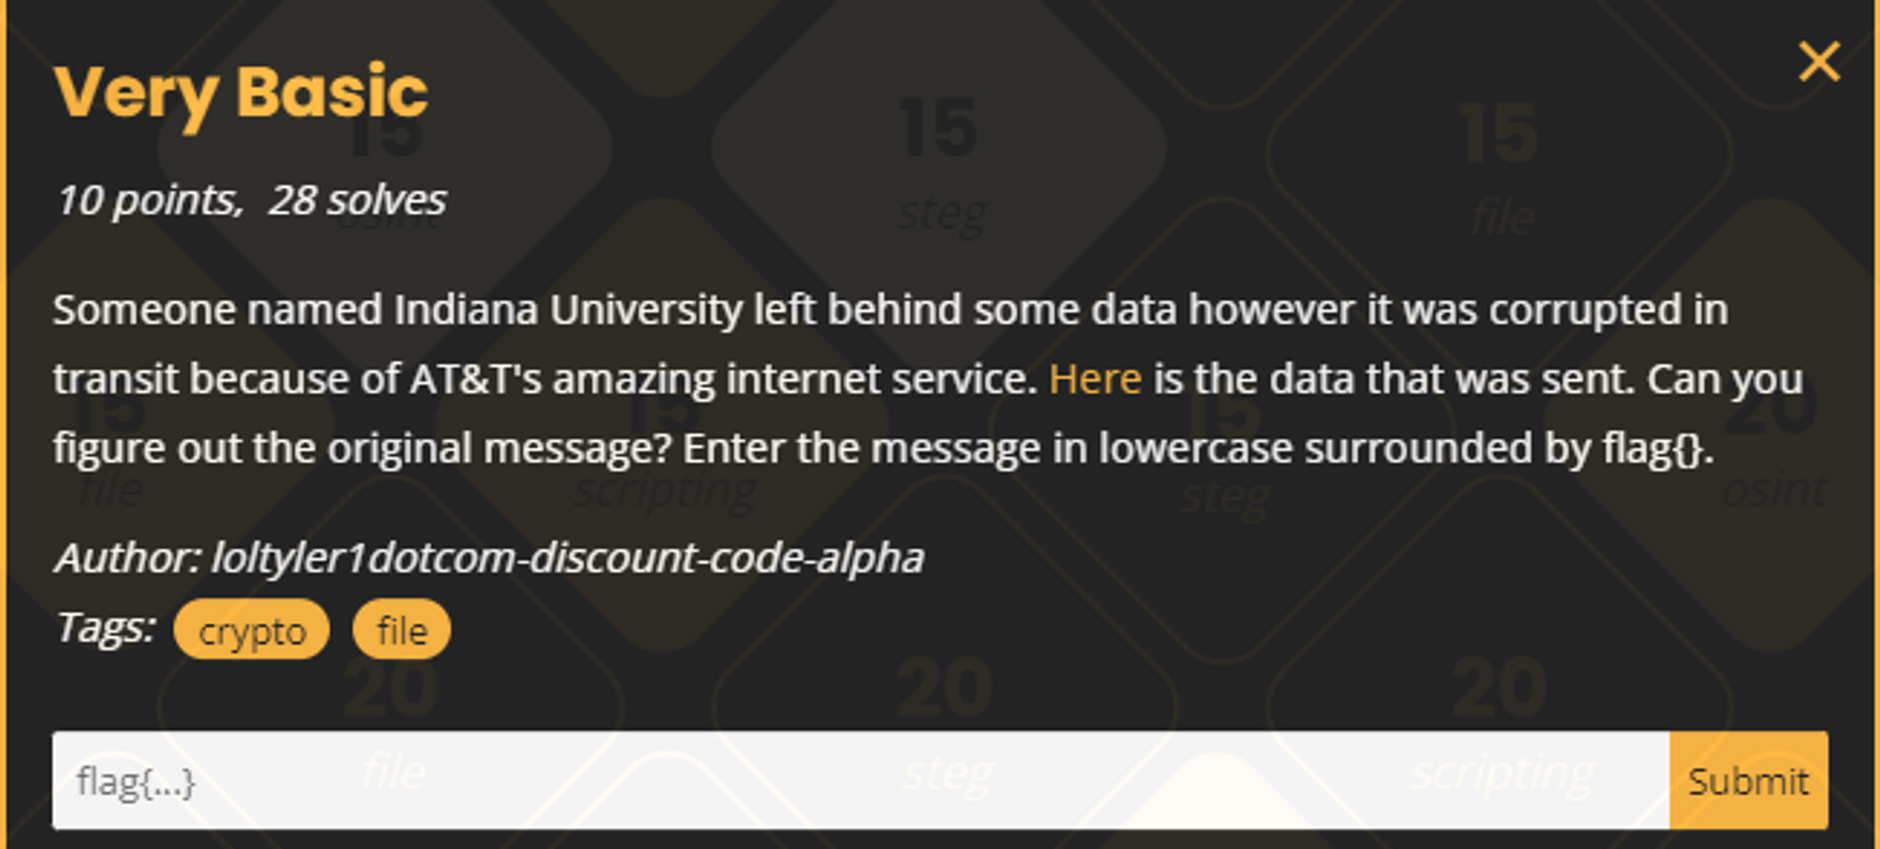
문제 풀이 플래그는 소문자로 작성하면 됨 flag flag{prettybasicamirite} 개인적으로 암호를 잘 몰라서 풀다가 포기했던 문제 파일의 끝 부분에 적혀있던 2진수로 된 암호를 발견했는데 어떤 암호인지 몰라서 찾아보다가 포기함 write up을 찾아보다가 베이컨 암호라는걸 알게 되었음
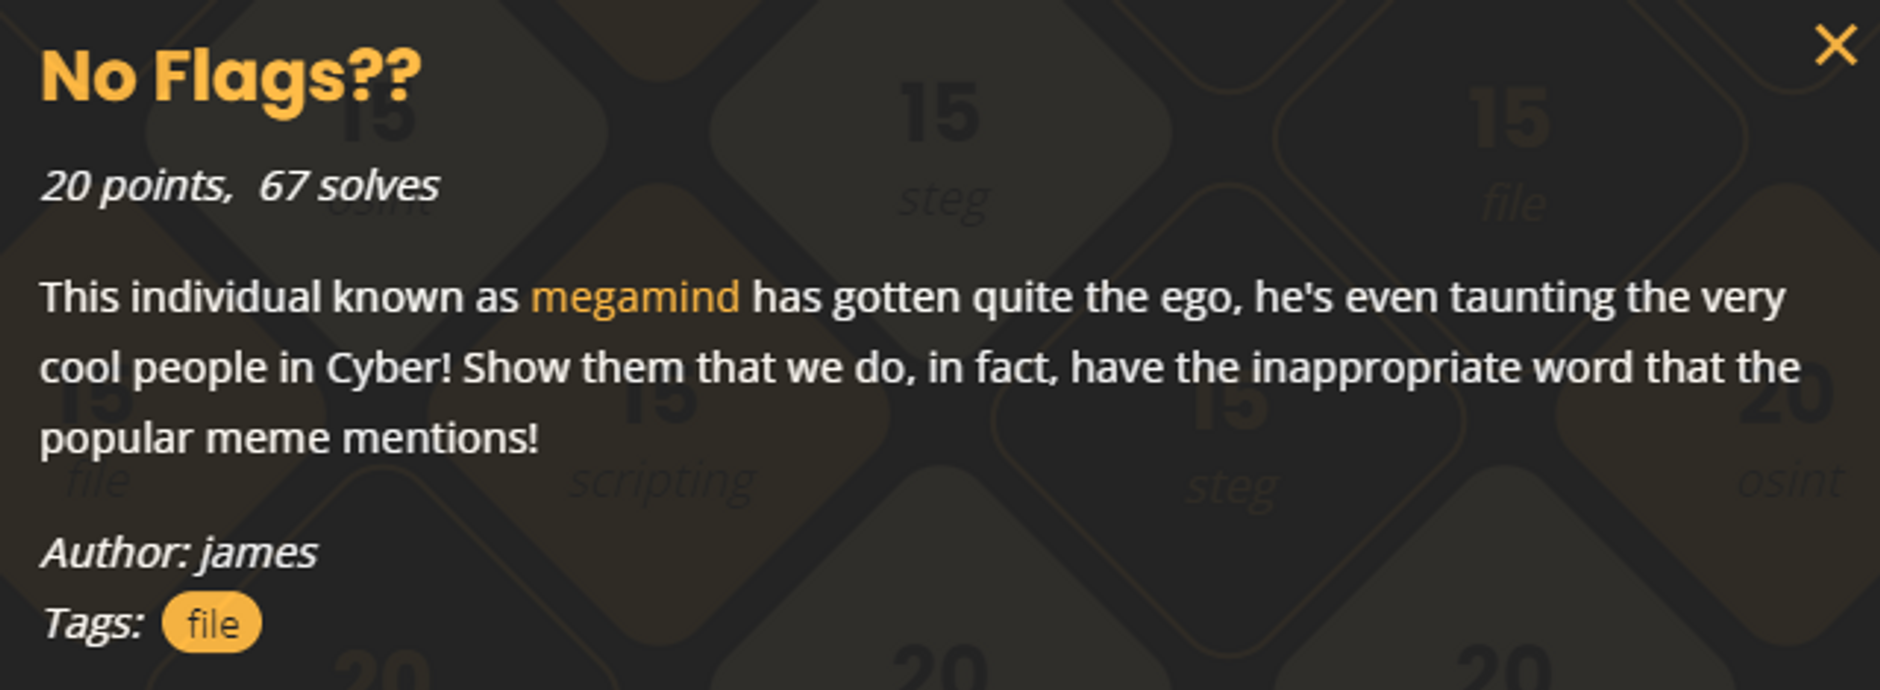
문제 풀이 flag flag{no_compan1onship}
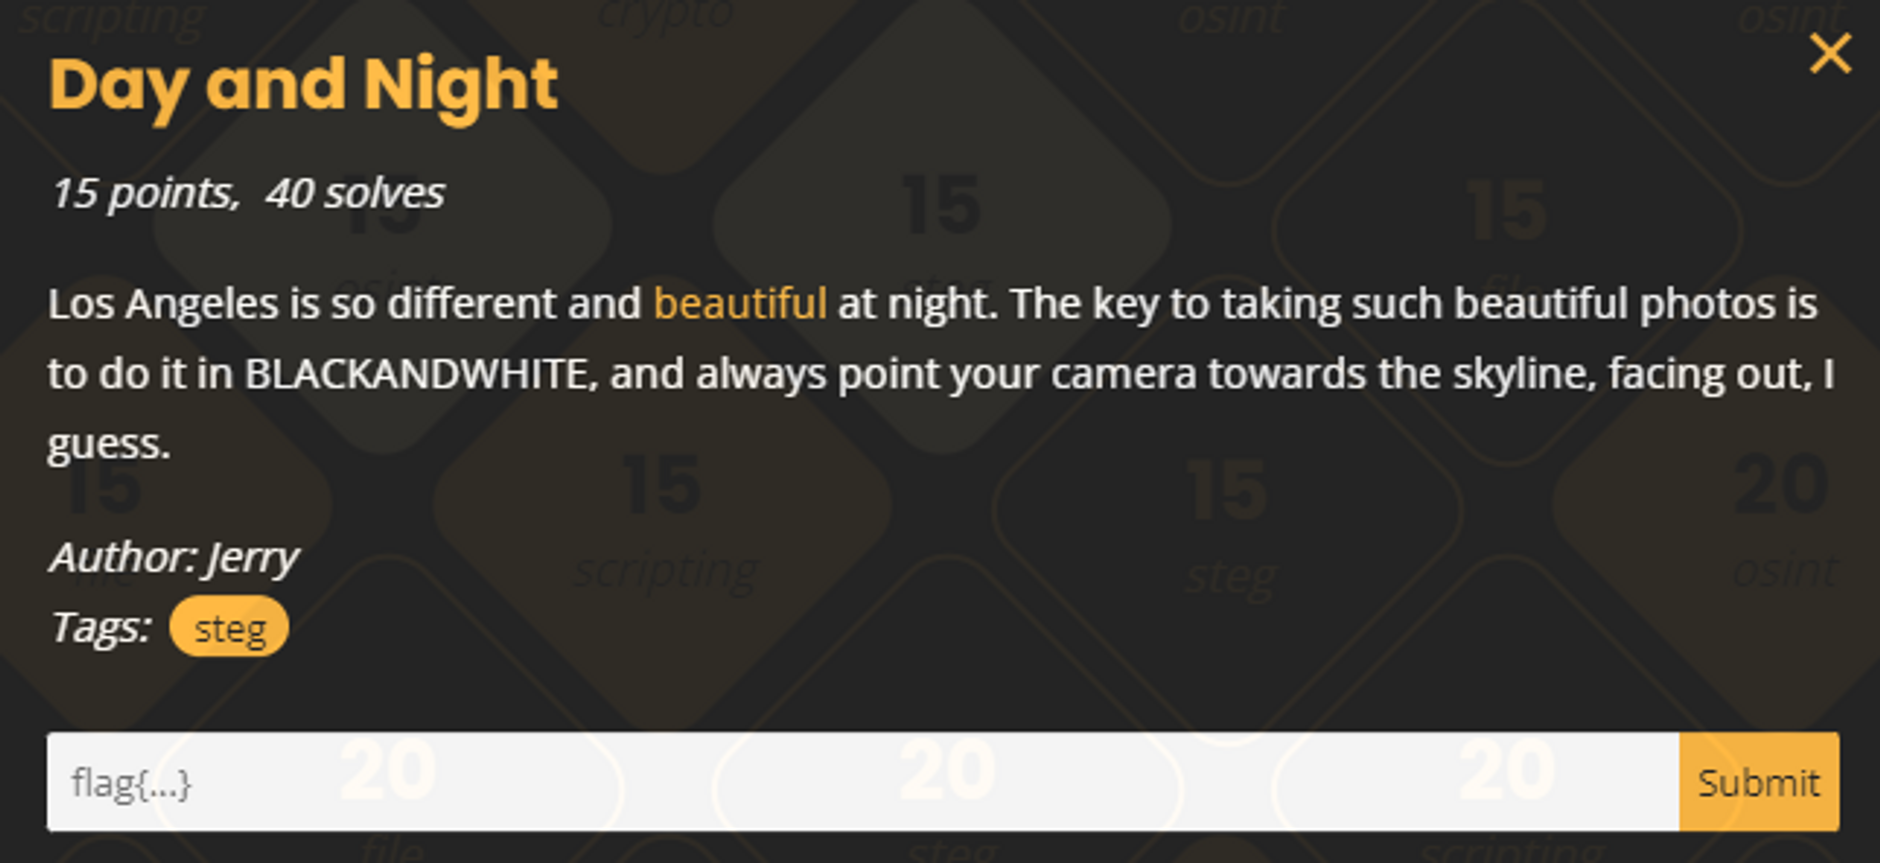
문제 풀이 https://zxing.org/w/decode.jspx 에서 이미지를 디코딩 해보면 플래그가 적혀있음 flag flag{pandas_zebras_and_orcas}
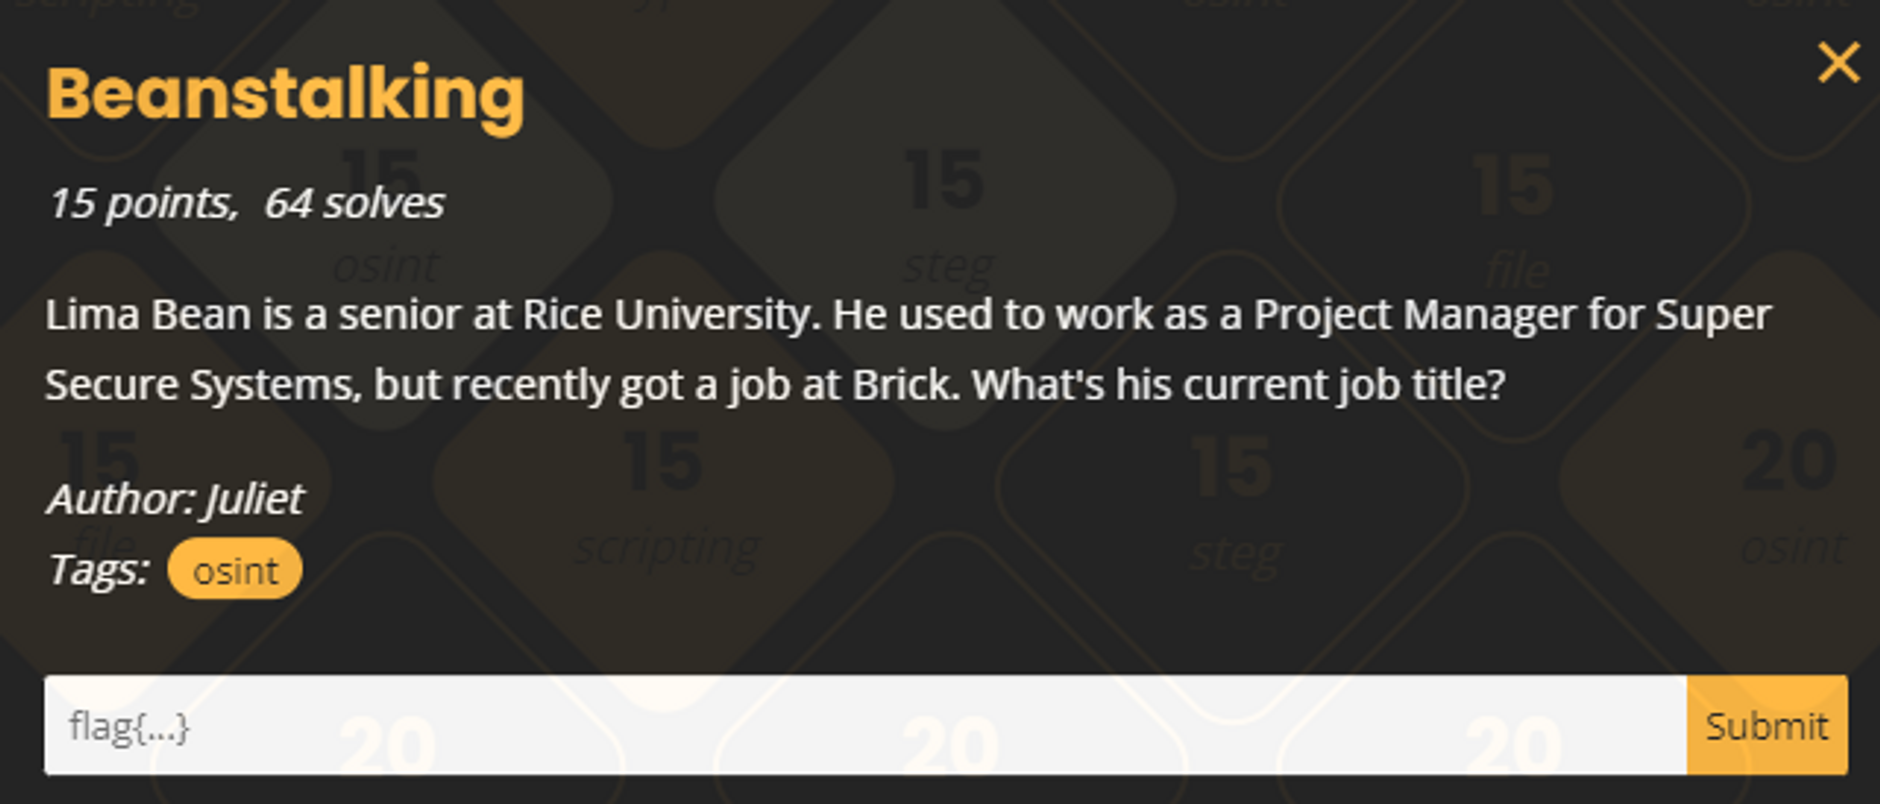
문제 풀이 문제 작성자에게 discord로 LinkedIn 프로필을 알려주면 플래그를 알려줌 flag flag{fr0m_beans_t0_bricks}