[CTF After Dark - Fall 2022] When It All Began
문제 풀이
문제 풀이
문제 풀이 verify you’re a robot go to gamble flag DH{0086b1776b2b2dac7aebb790ec005ecf2bcce345c52225f03bb177b47a357a40} 11월 한달동안 CTF 대회 참가해서 풀었던 write up 블로그에 옮겨야 하는데 넘 귀찮다 ㅠㅠ …
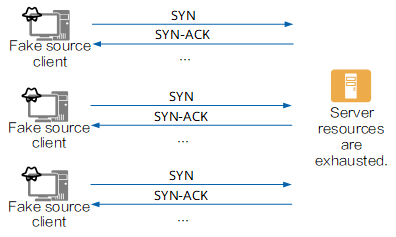
개요 SYN Flooding 공격은 대표적인 Flood 공격 중 하나로 다량의 SYN플래그를 서버로 빠른 시간 내에 반복적으로 전송하는 공격이다. SYN플래그를 보내면 서버가 SYN / ACK로 응답하고 ACK플래그를 기다리는 TCP의 3-Way-Handshake의 특성을 이용한다. 서버는 SYN_RECV 세션 상태에서 ACK플래그를 기다리면서 결국 연결 허용 횟수(큐)가 가득 차게 되어 정상 연결이 들어오는 것을 무시하게 된다. 환경 Kali Linux[192.168.0.15] CentOS[192.168.0.18] 실습 Kali Linux에서 피해자 PC인 CentOS[192.168.0.18]로 SYN플래그를 전송한다. -S: SYN플래그 전송 …
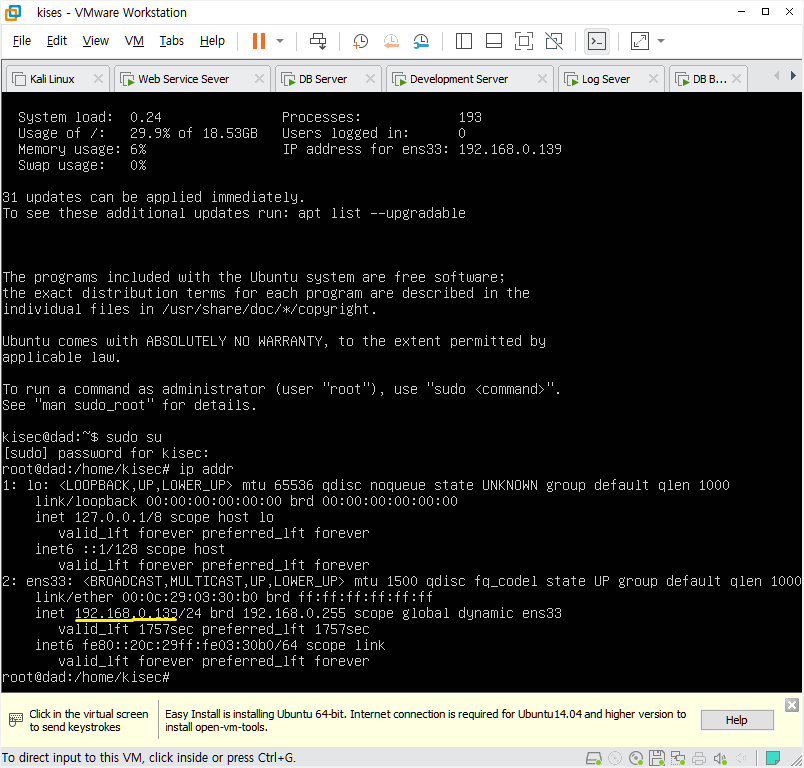
현재 IP주소는 192.168.0.139 이 IP주소를 192.168.0.140으로 변경하는 실습 Ubuntu 18버전부터 ip를 할당하기 위해서 netplan을 사용해야 한다. 관리자 권한으로 로그인 한 후 에디터를 사용해 /etc/netplan 폴더에 존재하는 .yaml 파일을 수정해야 한다. /etc/netplan 폴더에서 탭(자동완성)키를 한번 눌러주면 파일이 알아서 지정된다. dhcp가 설정되어 있을텐데 우린 고정 IP를 할당해줄거니까 no 혹은 false로 dhcp를 꺼주자. addresses는 할당해줄 IP 주소 gateway는 vmware를 쓴다면 뒷자리가 2로 고정 …
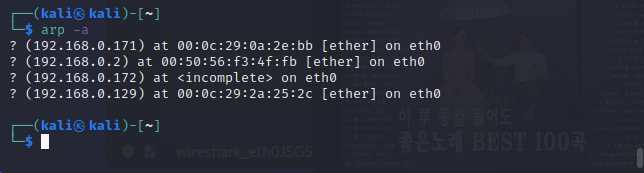
개요 ARP 스푸핑(ARP spoofing)은 근거리 통신망(LAN) 하에서 주소 결정 프로토콜(ARP) 메시지를 이용하여 상대방의 데이터 패킷을 중간에서 가로채는 중간자 공격 기법이다. 이 공격은 데이터 링크 상의 프로토콜인 ARP 프로토콜을 이용하기 때문에 근거리상의 통신에서만 사용할 수 있는 공격이다. 이 기법을 사용한 공격의 경우 특별한 이상 증상이 쉽게 나타나지 않기 때문에 사용자는 특별한 도구를 사용하지 않는 이상 쉽게 자신이 공격당하고 있다는 사실을 확인하기 힘들다. 환경 Kali Linux[192.168.0.15] CentOS[192.168.0.171] 실습 …
Notion으로 요약 프로그래밍과 SQL파트는 제외 https://decorous-juice-47a.notion.site/672f3b8084c64c52a55dcc0b9d51d5fe
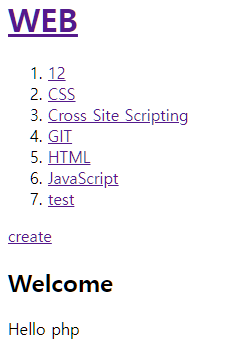
개요 구글 브라우저에 자체적으로 내장되어있는 개발자 도구를 사용하여 데이터를 삭제할 때 어떤 과정을 거쳐서 삭제가 이루어지는지 분석하고 실습한다. 실습 기본적인 CRUD기능만 있는 index.html파일이다. f12[개발자 도구]를 눌러 network탭으로 이동한다. 12 파일을 삭제하고 개발자 도구에서 network탭을 확인한다. 사진을 통해 delete_process.php에 POST 방식으로 id값 12를 전송하여 삭제 프로세스가 이루어진 것을 알 수 있다. 데이터가 삭제될 줄 알았지만 실패했다. 원인은 URL을 통한 파라미터 전달은 POST방식이 아닌 GET방식으로 이루어지기 때문이다. 크롬 웹스토어에 확장 프로그램을 사용해서 POST방식으로 파라미터를 전송하면 성공할 것 같다.
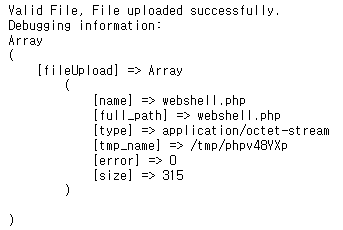
개요 파일 업로드 취약점이란 게시판 등에서 스크립트 파일의 업로드에 대한 규제가 없을 경우 이를 악용한 해커에 의해 악성 스크립트 파일이 수행될 수 있는 보안 취약점이다. 첨부파일 업로드를 허용하는 홈페이지 게시판에서 .asp, .php, .jsp 등의 확장자 이름의 스크립트 파일 업로드를 허용할 경우 해커가 악성 실행 프로그램을 업로드 한 후에 홈페이지 접속 방식으로 원격에서 서버 컴퓨터의 시스템 운영 명령어를 실행시킬 수 있다. 실습 예제 webshell : https://github.com/cermmik/C99-WebShell/blob/master/c99shell.php 예제 파일 · GitHub - n3oism/examples: This is an example of learning.This is an example of learning. Contribute to n3oism/examples development by creating an account on GitHub.github.com↗ …
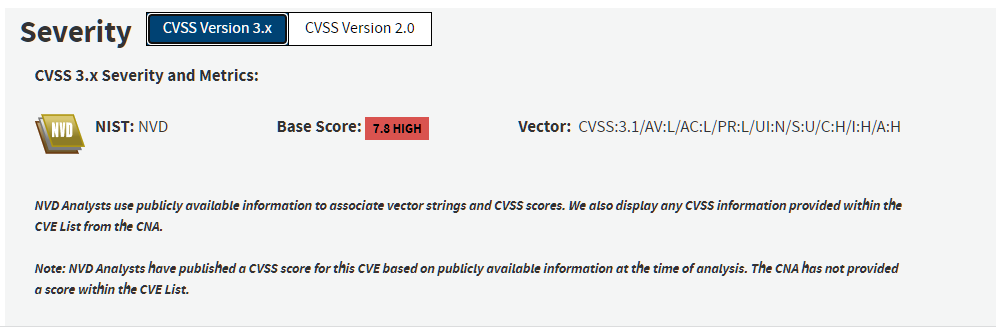
개요 CVE-2021-4034(Pwnkit)취약점은 Polkit이라는 유닉스 운영 체제의 시스템 전반에서 인증 단계를 통제하기 위해 만들어진 SUID 루트 프로그램을 이용한 로컬 권한 상승 취약점입니다. Polkit은 모든 주요 리눅스 배포판에 설치되어 있으며 CVE-2021-4034 취약점은 Polkit의 pkexec 컴포넌트에 존재합니다. 사전 조건 운영체제가 Ubuntu, Debian, Fedora, Cent OS 등 주요 배포판이고 22년 이전 버전이거나 Polkit 0.120 포함 이전 버전이어야 합니다. 작동 방식 취약한 버전의 polkit을 사용하면 pkexec가 호출 매개변수 개수를 올바르게 처리하지 못하고 이로 인해 공격자의 권한을 상승시키고 인증 및 정책을 우회할 수 있습니다. …
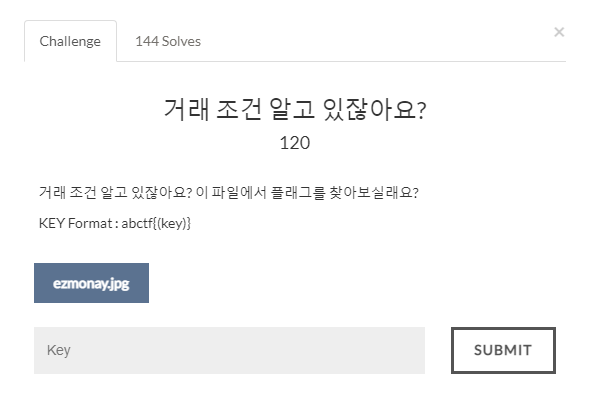
문제 키 포맷은 abctf{(key)} 형식으로 되어 있습니다. ezmonay.jpg 파일을 다운로드해봅시다. 다운로드한 파일을 열어봤지만 아쉽게도 깨진 것 같습니다.. HxD로 열어봤지만 헤더 시그니처도 없고 별 다른 힌트도 없네요. 파일이 열리는지 보기 위해 헤더 부분에. jpg 파일 헤더 시그니처를 삽입해봅시다. FF D8 FF E0 4byte를 삽입해봤습니다. 여전히 열리지 않습니다… 이번엔 FF D8 2byte만 삽입해봤습니다. 이번엔 파일이 열렸습니다! ㅎ__ㅎ 키 포맷은 abctf{(key)}라고 했으니 이게 키값이겠네요. …